
第四幕開始
這裡假設攻擊者已經控制全網、拿下 DC(第三幕結尾)
在開始加密受害者的電腦資料之前,
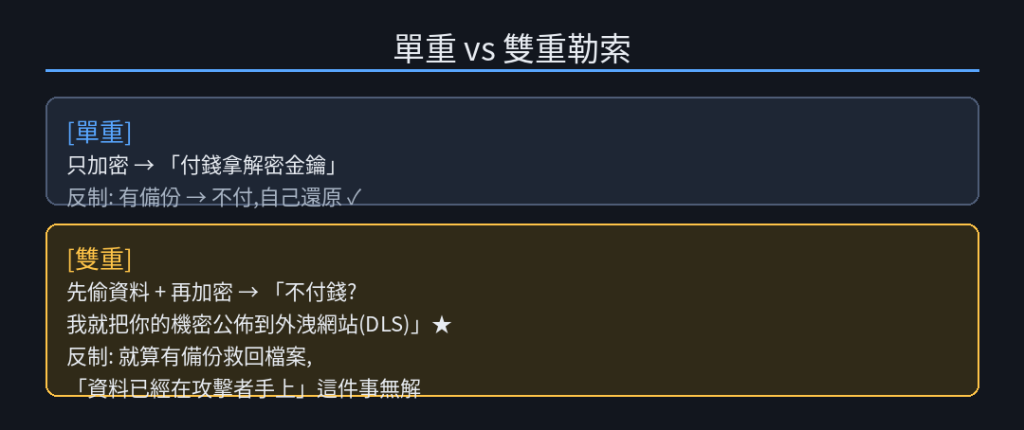
現代勒索軟體幾乎都會先做一件事:偷資料
原因在於「加密」,使用者可以靠備份救回來,
但「我手上有你的機密資料」這對於受害者就沒辦法
這稱為:雙重勒索
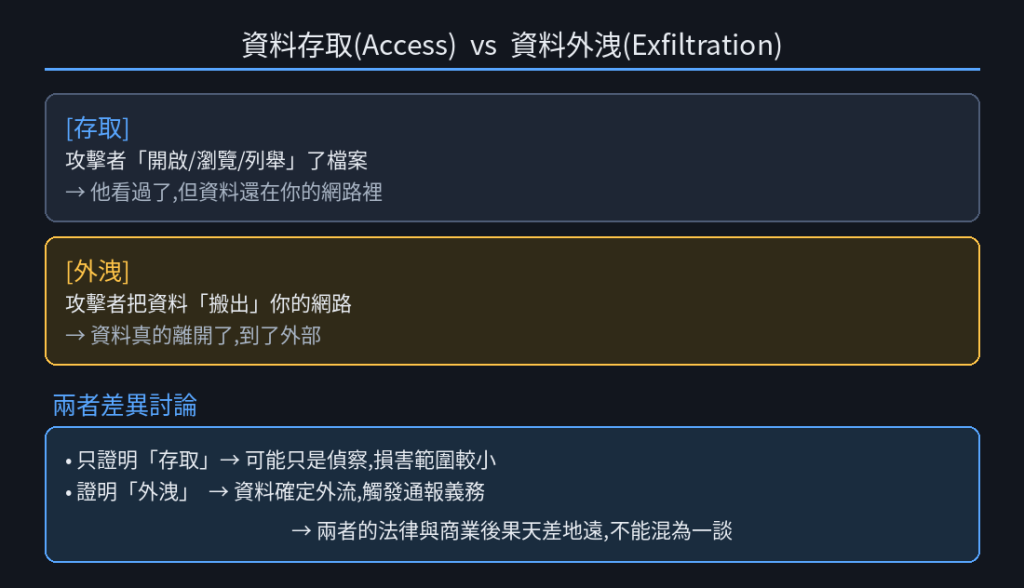
今天先探討區別:「看過資料」和「偷走資料」是兩回事,
以及攻擊者偷資料之前的準備動作。
早期勒索軟體只做「加密」。
但受害者有備份就不付錢了。
所以攻擊者開始改變作法:
實務上 「有沒有資料被偷」是 IR 中最沉重的問題之一
因為牽涉到法遵通報、客戶告知、商譽損失等。
所以一般調查開始前,都會先討論這個議題,調查中也會反覆討論
「資料存取」的痕跡藏在使用者行為證物裡:
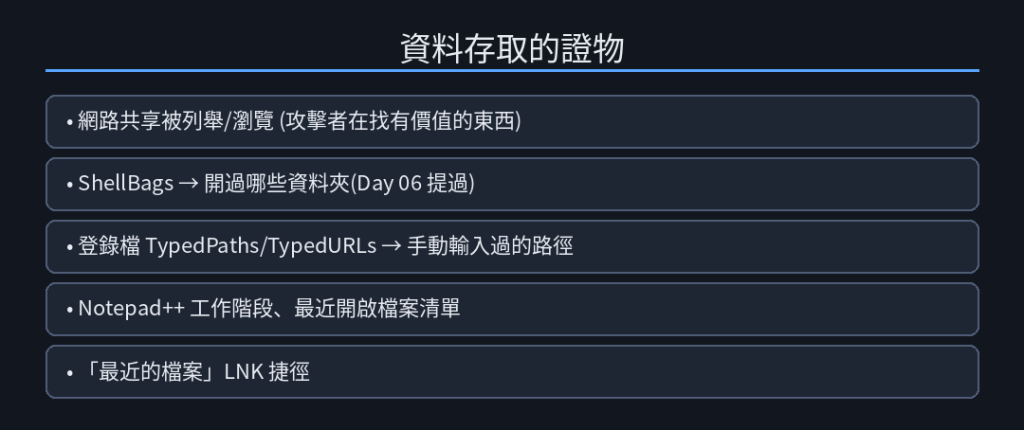
底下為針對網路共享的列舉偵測:
補充 Invoke-SharedFinder.ps1 : https://github.com/darkoperator/Veil-PowerView/blob/master/PowerView/functions/Invoke-ShareFinder.ps1
補充針對 smb audit: https://www.manageengine.com/products/active-directory-audit/kb/how-to/how-to-enable-file-and-folder-access-auditing-in-windows-server.html
正常來說,攻擊者不會一個檔案一個檔案慢慢傳。
攻擊者會先把想偷的東西打包壓縮,放到一個暫存區,再一次搬走。
這個動作叫資料暫存(Data Staging),是外洩的前兆,也是一個好的攔截點
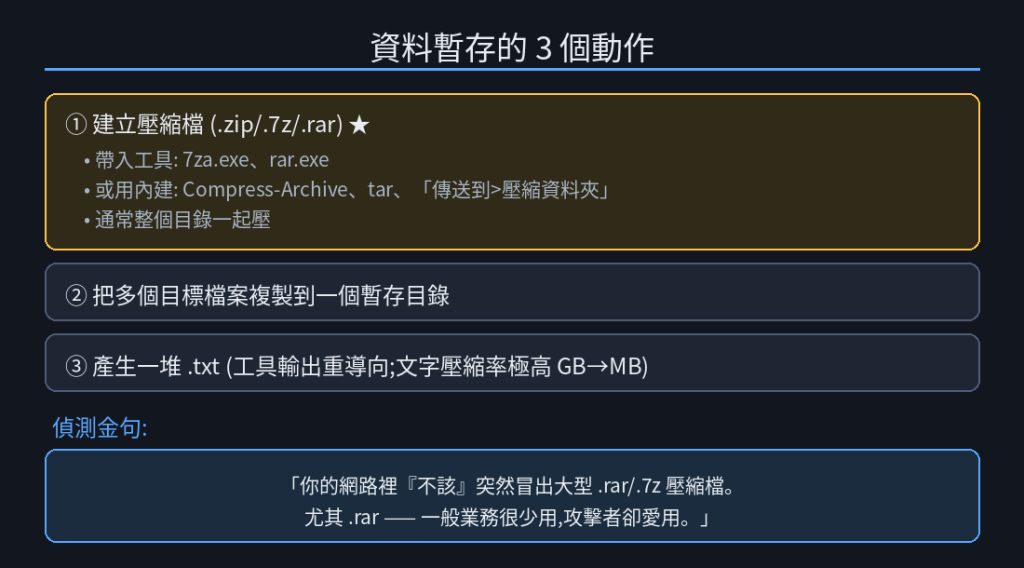
壓縮工具會在登錄檔留下紀錄,也是一個資安調查可以參考的資料
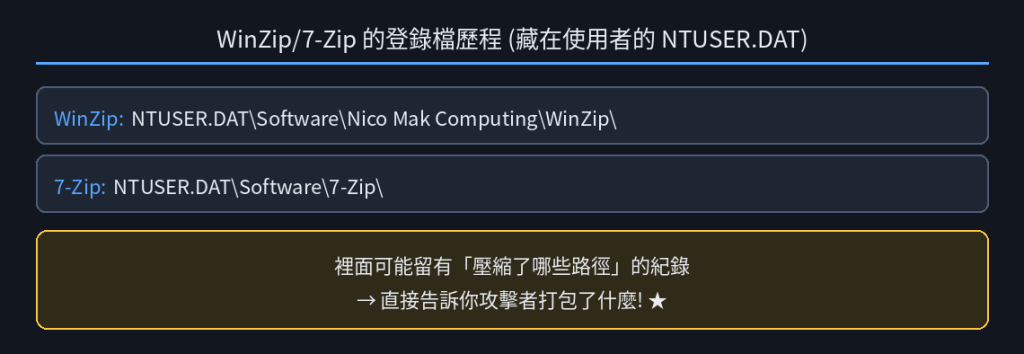
因為如果資料外洩發生,那就來不及了
所以偵測要往前壓到「暫存」階段:
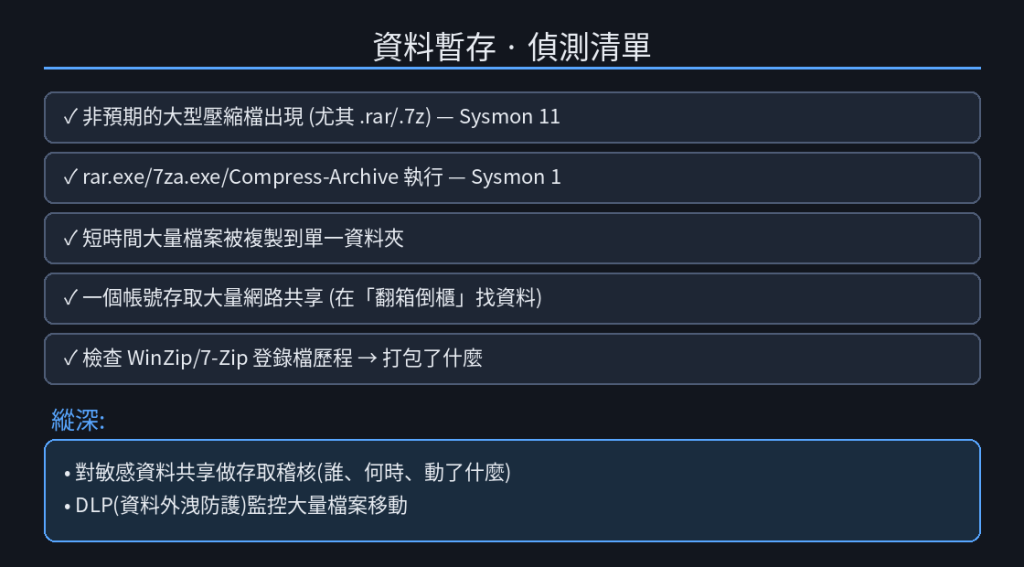
「一個帳號突然開始瀏覽大量共享、然後產生一個大 .rar 檔」,這組合就是雙重勒索外洩前的典型的畫面。
明天 Day 21
假設攻擊者打包好受害者電腦的資料,當前要把資料搬出去
這裡會來討論攻擊者要外洩資料用的工具中
勒索軟體行為者常用的
以及對應如何偵測


 iThome鐵人賽
 看影片追技術